KÖR DOSYAMERAKTAN BİLGİYE

KÖR DOSYA / AÇIK EĞİTİM / 01

Kriptoloji Okulu:
şifreleri öğren.

Kriptoloji Okulu

Hiç bilmeyen, ama merak edenler için.
Tarihten bugüne şifreleri okuyun, deneyin, anlayın.

İlk dosyayı aç

08 BÖLÜM · 8 ETKİLEŞİM · ÖN BİLGİ GEREKMEZ

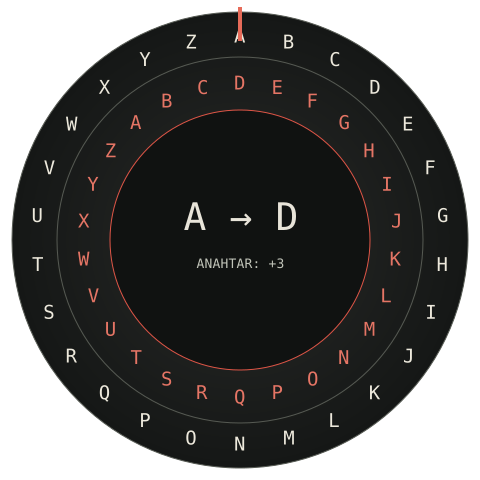
Sezar şifre diski. Dış halkadaki A, iç halkadaki D ile eşleşiyor; kaydırma anahtarı üç.
Aynı harf. Başka anlam. SEZAR / +3

Okuma rotası Geçmiş → Yöntem → İstihbarat → Gelecek

0 / 8

BÖLÜM 01 / 08 512 KELİME · 4 DK OKUMA

Tarihçe: Mühürlü mektuplardan dijital dünyaya

Her yeni iletişim aracı, yeni bir sır saklama problemi doğurdu.

İletişim ortamı değiştikçe korunacak yüzey de değişir.HaberciFiziksel taşımaTelsizUzaktan dinlenebilirİnternetOrtak dijital altyapıİletişim ortamı değiştikçe korunacak yüzey de değişir.HaberciFiziksel taşımaTelsizUzaktan dinlenebilirİnternetOrtak dijital altyapı
İletişim ortamı değiştikçe korunacak yüzey de değişir.

Bir haberci düşünün: elindeki mektup bir ordunun yarın hangi yoldan ilerleyeceğini anlatıyor. Yol boyunca mektubu saklamak mümkün; fakat haberci yakalanırsa ne olacak? Kriptolojinin tarihini harekete geçiren temel ihtiyaç burada yatıyor. Bilgi, yanlış kişinin eline geçse bile anlamını korumalı, yani yalnızca doğru kişi tarafından okunabilmelidir. Bu ihtiyaç askerî alanla sınırlı kalmadı. Diplomasi, ticaret, özel yazışmalar ve bugün telefonumuzdaki uygulamalar aynı sorunun farklı biçimleriyle karşılaştı. Teknoloji değişirken sorunun özü pek değişmedi: Birbirimize güvenli biçimde nasıl haber veririz?

Antik dünyada kullanılan yöntemlerin bir bölümü harflerin yerini veya sırasını değiştirmeye dayanıyordu. Sezar şifresi adıyla bilinen yaklaşımda, alfabedeki her harf belirli sayıda kaydırılır. A harfini D ile değiştirmek gibi basit bir işlem, yöntemi bilmeyen okuyucuya ilk bakışta anlamsız görünen bir metin üretir. Ancak bütün harfler aynı kurala bağlı olduğundan olası kaydırmaları denemek kolaydır. Bugün bu yöntemleri gerçek sırlarımız için kullanmayız. Yine de düşünceyi görünür kıldıkları için eğitimde çok değerlidirler: mesaj, dönüşüm kuralı ve anahtar arasındaki ilişkiyi çıplak gözle izleyebiliriz.

Şifre yapanlar geliştikçe şifre inceleyenler de gelişti. Dokuzuncu yüzyılda El Kindî ile ilişkilendirilen çalışmalar, harflerin kullanım sıklığından yararlanan çözümlemelerin tarihindeki önemli duraklardandır. Bir dilde bazı harfler diğerlerinden daha sık görünür. Harfleri başka sembollerle değiştirmek, bu istatistiksel izi her zaman ortadan kaldırmaz. Sonraki yüzyıllarda çok alfabeli yöntemler, aynı harfin farklı konumlarda farklı karşılıklar almasını sağlayarak bu sorunu zorlaştırdı. Buradaki ilerleme, bir tarafın kesin zaferi gibi okunmamalı. Kriptoloji, tasarım ile sınama arasında sürekli devam eden bir düşünme alanıdır.

Yirminci yüzyılda telsiz iletişimi haberleşmeyi hızlandırdı; aynı zamanda mesajların uzaktan dinlenmesini kolaylaştırdı. Rotorlu makineler, elle yürütülen dönüşümleri mekanikleştirdi. Enigma bu dönemin en bilinen örneğidir. Hikâyeyi tek kişinin bir gecede çözdüğü bir bulmaca gibi anlatmak cazip olsa da eksik kalır. Polonyalı matematikçilerin çalışmaları, Fransız istihbaratından gelen bilgiler ve Bletchley Park’taki geniş ekiplerin katkıları birbirini tamamladı. GCHQ’nun tarih anlatımı, Temmuz 1939’daki bilgi paylaşımının İngiliz çalışmalarını nasıl dönüştürdüğünü özellikle vurgular. Matematik kadar kurumlar arası iş birliği de belirleyiciydi.

Bilgisayarlarla birlikte şifreleme harflerden bitlere taşındı. Bit, sıfır veya bir değerini alan en küçük dijital bilgi birimidir. Artık bir mektubun harflerini değil; fotoğrafları, sesleri ve bütün dosyaları temsil eden bit dizilerini koruyabiliyorduk. 1970’lerde açık anahtarlı yaklaşımların kamusal araştırma dünyasında gelişmesi, önceden gizli anahtar paylaşmamış kişilerin güvenli iletişim kurmasına yeni yollar açtı. İnternet büyüdükçe bu fikirler tarayıcılarımızın görünmeyen altyapısına dönüştü. Bankacılık işlemi yaparken veya bir yazılım güncellemesini doğrularken, bu uzun tarihsel birikimin sonuçlarından yararlanıyoruz.

Burada küçük bir durup düşünme payı bırakalım: Daha yeni olan her yöntem otomatik olarak daha güvenli değildir. Güvenlik; yöntemin incelenmesine, anahtarın korunmasına ve sistemin doğru kurulmasına bağlıdır. Eski bir tasarımı anlamak, yeni bir ürünün iddiasını sorgulamayı da öğretir. Aşağıdaki zaman çizgisinde dönemleri seçerken yalnızca isimlere bakmayın. Her dönemde hangi iletişim sorununun ortaya çıktığını ve çözümün hangi yeni soruyu doğurduğunu izleyin. Bu serinin amacı tarihler ezberletmekten çok, şifrelemenin neden gerekli olduğunu sezdirerek sonraki bölümlere sağlam bir zemin hazırlamaktır.

Bu tarih aynı zamanda haberleşme ortamlarının tarihidir. Bir mektubu fiziksel olarak ele geçirmek gerekirken, radyo dalgaları farklı bir erişim imkânı yarattı. İnternet ise çok sayıda yabancının ortak altyapıda karşılaşmasını sağladı. Dolayısıyla bir dönemin çözümünü değerlendirirken yalnızca şifreye değil, mesajın nasıl taşındığına da bakın. Güvenlik ihtiyacını anlamak için şu soruyla başlayabilirsiniz: Bilgiyi kim görebiliyor ve kimin görmesini istemiyoruz?

OKUDUĞUNU DENE / 01

Zamanda bir adım

Dönemi seçin; çözülen iletişim sorununun nasıl değiştiğini görün.

Antik dönem · Basit harf dönüşümleri, ele geçen bir mektubun hemen okunmasını zorlaştırıyordu. Küçük anahtar uzayı bugünkü güvenlik ihtiyaçlarını karşılamaz.
Bilgi kontrolü · Enigma’yı tek kişinin başarısı olarak anlatmak neden eksiktir?

Polonyalı matematikçilerin, Fransız istihbaratının ve Bletchley Park ekiplerinin katkıları birbirini tamamladı. Tarih, birden çok uzmanlık ve iş birliği içerir.

Sıradaki bölüm →

BÖLÜM 02 / 08 524 KELİME · 4 DK OKUMA

Temel kavramlar ve klasik şifreler: Mesajın dönüşümü

Önce dili öğrenelim: algoritma, anahtar, açık metin ve şifreli metin.

Sezar örneği: yalnızca A–Z harfleri üç basamak kaydırılır.Açık metinMERHABAAnahtar +3A–Z alfabesiŞifreli metinPHUKDEDSezar örneği: yalnızca A–Z harfleri üç basamak kaydırılır.Açık metinMERHABAAnahtar +3A–Z alfabesiŞifreli metinPHUKDED
Sezar örneği: yalnızca A–Z harfleri üç basamak kaydırılır.

Kriptoloji kelimesi kulağa kapalı bir uzmanlık alanı gibi gelebilir. Aslında başlangıç için iki kavramı ayırmamız yeterli: Kriptografi, bilgiyi koruyan yöntemleri tasarlar; kriptanaliz, bu yöntemlerin hangi koşullarda zayıfladığını araştırır. Kriptoloji ikisini birlikte ele alan alandır. Açık metin, korunmadan önceki anlaşılır bilgidir. Şifreli metin, dönüşümden sonraki biçimidir. Algoritma işlemin tarifini, anahtar ise o işlemde kullanılan özel değeri anlatır. Bir yemek tarifiyle malzemenin aynı şey olmaması gibi, algoritma ile anahtar da aynı şey değildir. Güçlü bir sistemde tarifi bilmek, gizli anahtarı öğrenmek anlamına gelmez.

Gündelik dilde parola ile anahtar sıkça birbirinin yerine kullanılır; teknik olarak farklı rolleri vardır. Parola çoğunlukla insanın hatırladığı bir ifadedir. Kriptografik anahtar ise algoritmanın kullandığı bit dizisidir. Bir uygulama paroladan anahtar türetebilir, ama bunu özel yöntemlerle yapması gerekir. Doğum tarihini doğrudan anahtar sanmak doğru değildir. Güvenliğin neye dayandığını sorarken bu ayrım işimize yarar. Sistemin adını ve çalışma mantığını herkes öğrenebilir; korunması gereken değer, doğru üretilmiş ve doğru saklanmış anahtardır. Gizli bir tarifin tek başına yeterli olduğu düşüncesi yanıltıcıdır.

Klasik şifreleri iki büyük fikir üzerinden inceleyebiliriz: yerine koyma ve yer değiştirme. Yerine koymada semboller değiştirilir; harflerin konumları korunabilir. Yer değiştirmede ise harfler aynı kalırken sıraları değiştirilir. Sezar şifresi ilk gruptadır. Bu sayfadaki uygulama, İngilizce alfabedeki A ile Z arasındaki yirmi altı harfi kullanır. Kaydırma üç olduğunda A, D olur; Z ise başa dönerek C olur. Türkçe karakterleri nasıl ele aldığımızı açıkça belirtmemizin nedeni budur: Alfabe seçimi değişirse sonuç da değişir. Boşluk ve noktalama işaretlerini bu örnekte koruyoruz.

Vigenère gibi çok alfabeli yaklaşımlarda kaydırma, tekrarlanan bir anahtar sözcüğe göre değişir. Böylece aynı açık metin harfi her yerde aynı şifreli harfe dönüşmek zorunda kalmaz. Bu, tek alfabeli yöntemlerin bıraktığı belirgin izleri azaltır; fakat tekrarlanan anahtar başka düzenlilikler doğurabilir. Bir yöntemi öğrenirken yalnızca şifrelemeyi değil, hangi bilgiyi hâlâ sızdırdığını da sormak gerekir. Mesaj uzunluğu, tekrar eden parçalar veya korunmuş boşluklar çözümleyene ipucu verebilir. Klasik yöntemler bu nedenle harika öğretmenlerdir: Başarılarını da sınırlarını da gözümüzün önüne sererler.

Bir başka önemli ayrım kodlama ile şifreleme arasındadır. Base64 gibi kodlamalar, veriyi taşımaya uygun başka bir gösterime dönüştürür. Gizli anahtar istemedikleri için gizlilik sağlamazlar. Sıkıştırma da farklı bir iştir; verinin boyutunu küçültmeye çalışır. Steganografi ise mesajın içeriğinden önce varlığını gizlemeye odaklanır. Bir görselin içine bilgi saklamak buna örnek olabilir. Şifreleme ile birlikte kullanılabilse de aynı güvenlik garantisini kendiliğinden vermez. İnternette anlamsız görünen her karakter dizisini “kırılamaz şifre” olarak yorumlamamak, bu eğitimin en faydalı alışkanlıklarından biridir.

Şimdi küçük bir deney yapın. Uygulamaya kısa bir cümle yazın, kaydırmayı değiştirin ve harflerin eşleşmesini izleyin. Ardından aynı anahtarla ters yönde kaydırmanın başlangıçtaki metni nasıl geri getirdiğini düşünün. Buradaki amaç gizli mesajlaşma aracı edinmek değil, tersine çevrilebilir dönüşümü anlamaktır. Gerçek güvenlikte yalnızca dönüşümün karmaşık görünmesi yetmez; saldırganın bildikleri ve deneyebilecekleri de hesaba katılır. Bölüm sonunda kendinize şunu sorun: Elimdeki işlem bilgiyi gizliyor mu, başka biçimde mi gösteriyor, yoksa yalnızca yerini mi saklıyor? Bu ayrımı yapabiliyorsanız kavramsal temeli kurmuşsunuz demektir.

Bu kavramları günlük bir belgeyle sınayabilirsiniz. Bir raporu farklı dosya biçimine çevirmek kodlamaya benzer bir gösterim değişikliğidir; onu parolayla koruyan güvenilir bir araç kullanmak ise şifreleme içerebilir. Dosyanın adını anlamsız bir sözcükle değiştirmek içeriği korumaz. Her örnekte işlemin ne yaptığını kendi cümlenizle açıklayın. Böylece teknik terimler ezberlenen etiketlerden çıkar, karşılaştığınız araçları değerlendirmeye yarayan bir düşünme düzenine dönüşür.

OKUDUĞUNU DENE / 02

Kendi Sezar mesajınız

Yalnızca A–Z dönüşür. Türkçe harfler ve noktalama olduğu gibi kalır.

Bilgi kontrolü · Base64 gizli bir mesajı korur mu?

Hayır. Base64 anahtarsız bir kodlamadır; verinin gösterimini değiştirir. Gizlilik sağlamaz.

Sıradaki bölüm →

BÖLÜM 03 / 08 528 KELİME · 4 DK OKUMA

Kriptanaliz: Bir şifre hangi sorularla sınanır?

Güvenlik bir iddia olduğunda, doğru soruları sormak gerekir.

Bir gözlem, ancak sınandığında anlam kazanır.GözlemHarfleri sayVarsayımOlası eşleşme kurSınamaBütün metinle kontrol etBir gözlem, ancak sınandığında anlam kazanır.GözlemHarfleri sayVarsayımOlası eşleşme kurSınamaBütün metinle kontrol et
Bir gözlem, ancak sınandığında anlam kazanır.

Bir şifreyi incelemek, ekrana bakıp gizli kelimeyi tahmin etmekten ibaret değildir. Kriptanaliz, varsayımları açıkça belirleyerek bir sistemin dayanıklılığını araştırır. İncelemeyi yapan kişinin elinde yalnızca şifreli metin mi var? Bazı mesajların açık biçimini de biliyor mu? Kendi seçtiği verilerin şifrelenmiş karşılıklarını alabiliyor mu? Bu sorular farklı saldırı modellerini tanımlar. Aynı yöntem bir modelde güvenli görünürken başka bir modelde yetersiz kalabilir. Bu yüzden “şifre çözüldü” cümlesini duyduğumuzda ilk sorumuz, hangi koşullarda ve hangi kaynaklarla çözüldüğü olmalıdır.

En anlaşılır yaklaşım kaba kuvvettir: Olası anahtarları sırayla denemek. Sezar örneğinde anlamlı aday sayısı çok azdır; bütün kaydırmaları görmek mümkündür. Modern anahtar uzayları ise çok daha büyüktür. Anahtar uzayı, seçilebilecek farklı anahtarların toplamıdır. Ancak burada dikkatli olalım: Uzun görünen her anahtar gerçekten rastgele seçilmiş değildir. İnsanların tercih ettiği kısa sözcükler veya tahmin edilebilir kalıplar, teoride geniş bir alandan seçilseler bile pratikte daha dar bir arama alanı oluşturabilir. Matematiksel uzunluk ile seçimin tahmin edilemezliği aynı ölçü değildir.

Frekans analizi, klasik yerine koyma yöntemlerini anlamak için iyi bir başlangıçtır. Metindeki harfleri sayar ve dağılımı inceleriz. Ancak en sık görülen harfin her zaman belirli bir harfe karşılık geldiğini söyleyemeyiz. Dil, konu ve metnin uzunluğu dağılımı etkiler. Çok kısa bir not güvenilir istatistik vermeyebilir; özel isimlerle dolu bir metin günlük dile benzemez. Bu sayfadaki harf grafiği bu nedenle otomatik bir çözüm makinesi değildir. Bir gözlem aracıdır. Grafiğe bakıp olası açıklamalar üretir, sonra bu açıklamaları metnin bütünüyle sınarız. İstatistik bize ipucu verir; kesin hüküm vermez.

Bilinen açık metin yaklaşımında, bazı açık metin ve şifreli metin eşleşmeleri incelemeye yardımcı olur. Standart bir belge başlangıcı veya tekrar eden bir selamlama, tarihsel sistemlerde değerli ipuçları oluşturabilirdi. Modern tasarımlar, böyle bilgilerin ortaya çıkabileceği hesaba katılarak değerlendirilir. Bir sistemin güvenliğini yalnızca saldırganın her şeyi bilmemesine dayandırmak kırılgan bir varsayımdır. Güçlü tasarım, makul ölçüde bilgi sahibi bir saldırgan karşısında da dayanmalıdır. Yine de her bilinen metin parçası her algoritmayı çözmez. Tek bir tarihsel örnekten bütün şifreleme dünyasına genelleme yapmak doğru olmaz.

Yan kanal analizi ise matematiksel tarifin dışındaki izlere bakar. İşlemin süresi, enerji tüketimi veya donanım davranışı, kötü tasarlanmış uygulamalarda gizli bilgilere dair ipuçları taşıyabilir. Buradan çıkan ders, algoritmanın güvenli olmasıyla ürünün güvenli olmasının ayrı değerlendirmeler olduğudur. Aynı şekilde bir bilgisayardaki zararlı yazılım, mesaj şifrelenmeden önce onu okuyabilir. Bu durumda şifreleme matematiği kırılmamış olabilir; uç nokta ele geçirilmiştir. Sorunun nerede yaşandığını doğru adlandırmak, doğru çözümü seçebilmek açısından belirleyicidir. Her veri sızıntısını algoritma başarısızlığı olarak anlatmak yanıltır.

Uygulamada farklı uzunlukta metinler deneyin. Önce birkaç harf, sonra uzun bir paragraf girin; dağılımın nasıl değiştiğini görün. Sezar ile kaydırılmış bir metinde sütunların yükseklikleri aynı kalırken harf etiketlerinin değişebileceğini fark edeceksiniz. Bu, dönüşümün koruduğu bir özelliktir. Kriptanalistin temel refleksi de buna benzer: Dönüşüm neyi değiştirdi, neyi korudu? Bu eğitimde kendi örneklerimizi inceliyoruz; asıl kazanım bir başkasının haberleşmesine erişmek değil, güvenlik iddialarını sorgulayabilmek. Bir yöntem hakkında karar verirken sloganlara değil; açık varsayımlara, bağımsız incelemelere ve tekrar edilebilir kanıtlara bakma alışkanlığını geliştirmek istiyoruz.

Bir incelemenin başarısı için harcanan kaynak da raporlanmalıdır. Birkaç saniyede sıradan bir bilgisayarda yapılan deneme ile özel koşullarda yıllarca yürütülen araştırma aynı anlama gelmez. Ayrıca bir anahtarın bulunması, başka anahtarlarla korunmuş bütün mesajların okunabildiğini göstermez. Haberi değerlendirirken kapsamı sorun: Tek bir örnek mi etkilendi, belirli bir uygulama mı, yoksa yöntemin genel güvenlik varsayımı mı? Bu ayrım abartıyı azaltır.

OKUDUĞUNU DENE / 03

Harflerin bıraktığı iz

A–Z harfleri sayılır; Türkçe harfler bu örneğin dışında tutulur. Sütun uzunlukları harflerin kendi aralarındaki sıklığını gösterir.

Harf sayılarını tablo olarak göster
Harf sıklığı: adet ve yüzde
HarfAdetYüzde

Bilgi kontrolü · Grafikte en yüksek sütunu görmek çözüm için yeterli mi?

Hayır. Dil, metin uzunluğu ve konu dağılımı değiştirir. Sıklık bir ipucudur; aday açıklama bütün metinle sınanmalıdır.

Sıradaki bölüm →

BÖLÜM 04 / 08 528 KELİME · 4 DK OKUMA

Simetrik şifreleme: Aynı anahtarın iki ucu

Tek bir ortak sır, büyük miktarda veriyi nasıl korur?

AES-GCM gizlilik ve bütünlük sağlar; anahtar gizli tutulur.GirdiMesaj + gizli anahtarAES-GCMNonce ile şifrelemeÇıktıŞifreli veri + etiketAES-GCM gizlilik ve bütünlük sağlar; anahtar gizli tutulur.GirdiMesaj + gizli anahtarAES-GCMNonce ile şifrelemeÇıktıŞifreli veri + etiket
AES-GCM gizlilik ve bütünlük sağlar; anahtar gizli tutulur.

İki kişinin aynı kilidi açabilen anahtara sahip olduğunu düşünün. Biri kutuyu kilitler, diğeri açar. Simetrik şifrelemede de gönderici ve alıcı aynı gizli anahtarı kullanır. Benzetme başlangıç için kullanışlıdır; gerçek işlem fiziksel bir kilit değil, bitler üzerindeki matematiksel dönüşümdür. Bu yaklaşım büyük miktarda veriyi verimli biçimde korumak için çok önemlidir. Disk şifrelemede, uygulamalarda ve güvenli bağlantıların veri aktarımında simetrik yöntemlerle karşılaşırız. En zor soru ise çoğu zaman dönüşümün kendisi değildir: İki taraf ortak sırrı güvenilir biçimde nasıl edinecek ve nasıl koruyacaktır?

AES, simetrik şifrelemenin yaygın örneklerinden biridir. NIST standardı AES için 128, 192 ve 256 bit anahtar seçenekleri tanımlar; işlenen blok büyüklüğü ise 128 bittir. Bu sayılar farklı şeyleri ifade eder. Anahtar uzunluğu olası anahtar sayısıyla ilişkilidir; blok büyüklüğü algoritmanın temel işlem birimini anlatır. “AES kullanıyor” ifadesi tek başına bütün sistemi değerlendirmemize yetmez. Anahtarın nasıl üretildiğini, hangi çalışma biçiminin seçildiğini ve mesaj bütünlüğünün nasıl korunduğunu da bilmemiz gerekir. Güvenlik, ürün etiketindeki tek bir algoritma adına indirgenemez.

Blok şifre ile akış şifresi ayrımı da burada karşımıza çıkar. Blok şifre, sabit büyüklükteki veri parçaları üzerinde çalışır; farklı uzunluktaki mesajlara uygulanması için çalışma biçimleri kullanılır. Akış şifresi ise anahtar akışı üreterek veriyi dönüştürür. İki sınıfta da ayrıntılar kritik önem taşır. Bazı kullanım biçimlerinde aynı girdiler aynı desenleri görünür bırakabilir. Bazılarında ise bir değerin tekrar kullanılması ciddi sorunlara yol açar. Bu nedenle rastgele birkaç kriptografik işlemi birleştirmek, güvenli bir haberleşme protokolü tasarlamakla eş anlamlı değildir. İncelenmiş kütüphaneler ve protokoller tercih edilir.

Modern uygulamalarda yalnızca gizlilik değil, bütünlük de gerekir. Bir mesajı okuyamayan saldırganın onu değiştirmesini de fark etmek isteriz. AES-GCM gibi kimlik doğrulamalı şifreleme biçimleri, şifreli verinin yanında bir doğrulama etiketi üretir. Alıcı, etiket doğrulanmadan veriyi güvenilir kabul etmez. Nonce adı verilen ek değer de işlemde rol oynar. GCM için aynı anahtar altında nonce tekrarından kaçınmak gerekir. Nonce gizli bir parola değildir; görevi protokolün gerektirdiği benzersizliği sağlamaktır. Anahtar, nonce ve doğrulama etiketini aynı şey sanmamak, güvenlik hatalarını anlamayı kolaylaştırır.

Bu sayfadaki deney tarayıcının Web Crypto API özelliğiyle AES-GCM kullanır. Bir örnek metni şifrelediğinizde yeni bir anahtar ve nonce üretilir; sonuç metin olarak gösterilebilmek için Base64 biçiminde sunulur. Base64 işlemi burada şifreleme değildir, şifrelenmiş baytların gösterimidir. Ardından çözme düğmesi aynı oturumdaki anahtarla ilk metni geri getirir. Bütün işlem bu sayfanın tarayıcı belleğinde yapılır; sayfayı yenilerseniz örneğin anahtarı kaybolur. Böylece gizli anahtarın veriden ayrı bir rolü olduğunu uygulamalı olarak görürsünüz. Bu bir dosya kasası veya anahtar yedekleme hizmeti değildir.

Son olarak kutu benzetmesinin sınırını görelim. Gerçek hayatta anahtarın kopyası çıkarılabilir, cihaz çalınabilir veya mesaj açıldıktan sonra ekran görüntüsü alınabilir. Simetrik şifreleme bunların hepsini tek başına önlemez. İyi bir sistem erişim kontrolünü, cihaz güvenliğini ve anahtar yaşam döngüsünü birlikte düşünür. Deneyi tamamladığınızda şu üç parçayı ayrı ayrı tanımlamayı deneyin: gizli anahtar, şifreli veri ve doğrulama bilgisi. Bunların hangisinin gizli kalması gerektiğini ve hangisinin alıcıya iletilebileceğini açıklayabiliyorsanız, modern şifrelemenin gündelik kullanımlarını okumak için önemli bir eşiği geçmişsiniz demektir.

Deney sırasında aynı cümleyi iki kez şifreleyin. Yeni anahtar ve nonce kullanıldığı için çıktıların farklı görünmesini bekleriz. Bu farklılık tek başına güvenlik kanıtı değildir; yalnızca deneyin nasıl çalıştığını gösterir. Sonra şifreli çıktının bir karakterini değiştirip doğrulama denemesini çalıştırın. Etiket kontrolü başarısız olduğunda uygulama değişmiş veriyi açık metin olarak sunmamalıdır. Bütünlüğün pratikte ne işe yaradığını bu küçük fark üzerinden görebilirsiniz.

OKUDUĞUNU DENE / 04

Şifrele, çöz, değişikliği fark et

Gerçek AES-GCM işlemini tarayıcı belleğinde deneyin. Örnek veriler kullanın. Yeni şifreleme, önceki oturum anahtarının yerini alır.

Çıktı Base64 gösterimidir. AES-256-GCM · 96 bit nonce · 128 bit etiket. Anahtar yalnızca bellekte tutulur.

Önce şifreleyin.

Deney hazır. Yenileme anahtarı siler.

Bilgi kontrolü · Şifreli verinin değiştiğini hangi parça fark ettirir?

AES-GCM doğrulama etiketiyle bütünlüğü kontrol eder. Etiket doğrulanmadığında veri güvenilir açık metin olarak sunulmaz.

Sıradaki bölüm →

BÖLÜM 05 / 08 512 KELİME · 4 DK OKUMA

Açık anahtar: Önceden tanışmadan güvenli iletişim

Tanımadığınız bir sunucuyla ortak bir sır kurabilir misiniz?

Şematik bir güvenli bağlantı: kimlik doğrulama, anahtar anlaşması ve veri aktarımı farklı rollerdir.KimlikKiminle konuşuyorum?Anahtar anlaşmasıOrtak sır oluşturmaVeri aktarımıSimetrik şifrelemeŞematik bir güvenli bağlantı: kimlik doğrulama, anahtar anlaşması ve veri aktarımı farklı rollerdir.KimlikKiminle konuşuyorum?Anahtar anlaşmasıOrtak sır oluşturmaVeri aktarımıSimetrik şifreleme
Şematik bir güvenli bağlantı: kimlik doğrulama, anahtar anlaşması ve veri aktarımı farklı rollerdir.

Bir arkadaşınıza kilitli kutu göndermek istiyorsunuz, fakat ortak anahtarınız yok. Aynı anahtarı ayrıca postayla yollamak sorunu çözmeyebilir; onu da biri yakalayabilir. Açık anahtarlı kriptografi, bu dağıtım sorununa farklı bir düşünme biçimi getirir. Birbiriyle matematiksel ilişki taşıyan iki anahtar bulunur: açık anahtar ve özel anahtar. Açık olan paylaşılabilir; özel olan korunur. Bununla birlikte her açık anahtar algoritması aynı işi yapmaz. Bazıları şifreleme, bazıları imza, bazıları da ortak sır oluşturma veya anahtar kapsülleme amacıyla tasarlanır. İsim benzerliği, işlevlerin aynı olduğu anlamına gelmez.

Başlangıç benzetmesi olarak bir posta kutusunu kullanabiliriz: Herkes kutuya mektup bırakabilir, ama içindekileri yalnızca uygun anahtarın sahibi alabilir. Açık anahtarlı şifreleme fikrini bu şekilde hayal etmek kolaydır. Ancak benzetmeyi bütün algoritmalara uygulamamak gerekir. RSA ile eliptik eğri tabanlı yöntemler aynı matematiksel işlemleri yürütmez. Güvenliklerini açıklayan varsayımlar da farklıdır. Bu bölümde ağır matematiğe girmeden rolleri öğreniyoruz. Amaç bir algoritmayı elle kurmak değil, tarayıcı ile sunucu arasındaki güven ilişkisinde hangi parçanın hangi soruya cevap verdiğini anlayabilmek.

Anahtar anlaşmasında taraflar, ağdan geçen veriler tek başına sırrı vermeyecek biçimde ortak bir değere ulaşır. Diffie–Hellman ailesi bu düşüncenin önemli örneklerindendir. Buradaki kritik ayrıntı kimlik doğrulamadır. Karşı taraftaki anahtarın gerçekten konuşmak istediğiniz kişiye ait olduğunu doğrulamazsanız, araya giren biri iki ayrı bağlantı kurabilir. Matematiksel olarak bir sır paylaşmış olmanız, doğru kişiyle paylaştığınızı kendiliğinden kanıtlamaz. Dolayısıyla güvenli iletişim hem ortak sır oluşturmayı hem de tarafları doğrulamayı gerektirir. Bunlar birlikte tasarlanır; biri diğerinin yerine geçmez.

Web dünyasında sertifikalar bu kimlik bağının kurulmasına yardımcı olur. Sertifika, bir açık anahtarı belirli bir kimlikle ilişkilendiren ve bir sertifika otoritesince imzalanan yapıdır. Tarayıcı alan adını, geçerlilik koşullarını ve güven zincirini denetler. HTTPS bağlantısının kurulması, ziyaret ettiğiniz kişinin dürüst olduğunu veya sayfadaki her bilginin doğru olduğunu söylemez. Bağlantının güvenlik özellikleriyle içerik güvenilirliği farklı konulardır. Benzer biçimde, bir sertifika hatasını anlamadan geçmek yalnızca rahatsız edici bir uyarıyı kapatmak değildir; kimlik doğrulamasının dayandığı kontrolü devre dışı bırakabilir. Uyarının nedeni araştırılmalıdır.

Gerçek sistemlerde simetrik ve asimetrik yöntemler çoğunlukla birlikte çalışır. Açık anahtarlı işlemler bağlantının kurulmasında ve kimlik doğrulamada rol alır; büyük veri akışı simetrik anahtarlarla korunur. Buna hibrit yaklaşım denir. İyi tasarlanmış oturumlarda geçici anahtar anlaşması, uzun vadeli bir anahtarın sonradan sızmasının geçmiş oturumları doğrudan açmamasına yardımcı olabilir. Bu özellik ileri gizlilik olarak anılır. Yine de her protokolün ve ayarın aynı korumayı sunduğunu varsayamayız. Ürünün adı yerine kullanılan protokolü ve güvenlik özelliklerini incelemek daha açıklayıcıdır.

Aşağıdaki görsel senaryoda alıcının açık anahtarının doğrulandığı ve doğrulanmadığı durumları karşılaştırın. Aradaki fark, mesajın karmaşık görünmesinde değil; hangi kimliğe teslim edildiğindedir. Bunu günlük hayata uyarlarsak, telefonda arayan kişinin yalnızca adınızı bilmesi nasıl kimlik kanıtı değilse, rastgele bir açık anahtar da tek başına kimlik kanıtı değildir. Bölümün sonunda üç rolü ayırabilmeniz yeterli: özel anahtarın korunması, açık anahtarın paylaşılması ve bu anahtarın kimliğe bağlanması. Bu üçlü netleştiğinde, internetin güvenlik altyapısı gizemli bir kilit simgesinden anlaşılabilir bir sisteme dönüşmeye başlar.

Anahtar doğrulama gündelik mesajlaşmada da karşımıza çıkar. Bazı uygulamalar bir güvenlik numarası veya anahtar parmak izi gösterir. Bu değerin güvenilir başka bir kanaldan karşılaştırılması, kullanılan anahtar konusunda ek güvence sağlayabilir. Ancak yalnızca ekranda uzun bir sayı görmek yeterli değildir; karşılaştırmanın kiminle ve nasıl yapıldığı önemlidir. Güven zincirinin başlangıcını belirlemek, matematiksel işlemi anlamak kadar temel bir meseledir.

OKUDUĞUNU DENE / 05

Anahtar doğru kişiye mi ait?

Bir açık anahtar aldınız. Anahtarın kime ait olduğunu doğrulamak neyi değiştirir?

Doğrulanmış kimlik bağı → beklenen alıcının anahtarı → ortak sır. Güvenilir bir doğrulama yolu, anahtarın beklenen kimliğe ait olduğunu sınamaya yardımcı olur.

Bu etkileşim kavramsal bir senaryodur; anahtar anlaşması gerçekleştirmez.

Bilgi kontrolü · Bir açık anahtarın elimizde olması kimliği kanıtlar mı?

Hayır. Anahtarın beklenen kişi veya sunucuyla ilişkisi güvenilir bir doğrulama yoluyla kurulmalıdır.

Kaynaklar ve ileri okuma

Sıradaki bölüm →

BÖLÜM 06 / 08 520 KELİME · 4 DK OKUMA

Özet, MAC ve dijital imza: Mesaja neden güvenelim?

Okunamayan bir mesaj ile güvenilir bir mesaj aynı şey değildir.

SHA-256 çıktısı sabit uzunluktadır; bir şifre çözme işlemi yoktur.GirdiUzunluğu değişebilirSHA-256Tek yönlü özetlemeÖzet256 bit / 64 hex haneSHA-256 çıktısı sabit uzunluktadır; bir şifre çözme işlemi yoktur.GirdiUzunluğu değişebilirSHA-256Tek yönlü özetlemeÖzet256 bit / 64 hex hane
SHA-256 çıktısı sabit uzunluktadır; bir şifre çözme işlemi yoktur.

Bir dosyayı teslim aldınız. İçeriğin yolda değişmediğini nasıl anlarsınız? Şifreleme, mesajı başkalarının okumasını engellemeye odaklanabilir; ancak her şifreleme biçimi tek başına değişikliği güvenilir biçimde tespit etmez. Kriptografide gizlilik, bütünlük ve kimlik doğrulama ayrı hedeflerdir. Bunları birbirine karıştırdığımızda “dosya şifreli, demek ki doğru kişiden geldi” gibi hatalı sonuçlara ulaşabiliriz. Bu bölümde üç aracı tanıyacağız: kriptografik özet, mesaj doğrulama kodu ve dijital imza. Her biri farklı bir soruya cevap verir. Güçlü sistemler, bu cevapları ihtiyaçlarına göre bir araya getirir.

Kriptografik özet fonksiyonu, değişken uzunluktaki girdiden sabit uzunlukta bir çıktı üretir. SHA-256 bunun yaygın örneklerinden biridir. Bir dosyanın özetini dijital parmak izi gibi düşünebilirsiniz; fakat benzetmenin sınırı vardır. Girdi alanı çok büyük, çıktı alanı sonlu olduğundan farklı girdilerin aynı özete sahip olması matematiksel olarak mümkündür. Güvenli tasarım, böyle çakışmaları kullanışlı biçimde bulmayı hesaplama açısından zorlaştırmayı hedefler. “Her dosyanın kesinlikle benzersiz özeti vardır” demek bu yüzden teknik olarak doğru değildir. Pratik güvenlik ile matematiksel imkânsızlık aynı iddia değildir.

Özet şifreleme değildir; normal kullanımında geri açma anahtarı bulunmaz. Bir metnin özetini hesaplamak, o metni geri elde edilebilir biçimde gizlemek anlamına gelmez. Ayrıca özetin tek başına kimin gönderdiğini kanıtlamadığını da unutmayalım. Dosyayı değiştirebilen biri, yanında duran doğrulanmamış özet değerini de değiştirebilir. Karşılaştırdığınız referans özetin güvenilir bir yoldan edinilmesi gerekir. Aynı klasördeki iki dosyayı karşılaştırmak bazı bozulmaları gösterebilir, fakat güçlü bir kimlik doğrulama düzeninin yerini tutmaz. Araçtan hangi güvenceyi beklediğimizi açıkça tanımlamamız gerekir.

MAC, yani mesaj doğrulama kodu, gizli bir anahtarla hesaplanır. HMAC bunun bilinen bir yapısıdır. Ortak anahtarı bilen taraflar mesajın bütünlüğünü ve anahtarı bilen bir taraftan geldiğini denetleyebilir. Ancak her iki taraf da aynı sırrı bildiği için, üçüncü bir kişiye hangi tarafın mesajı oluşturduğunu kanıtlamak ayrı bir meseledir. Dijital imzada ise özel anahtarla imza üretilir, ilgili açık anahtarla doğrulanır. Bu, mesajın imzadan sonra değişip değişmediğini ve imzanın ilgili anahtarla uyumunu sınar. Anahtarın gerçek kişiye ait olduğu bilgisi ayrıca doğrulanmalıdır.

Dijital imza görünür bir imza resminden farklıdır. Belgenin altına eklenen taranmış imza, tek başına kriptografik doğrulama yapmaz. Ayrıca geçerli bir dijital imza, metindeki iddiaların doğru olduğunu göstermez. Yanlış bir rapor da ilgili özel anahtarla imzalanabilir. İmza içerik değişikliği ve anahtar ilişkisi hakkında güvence verir; haberin doğruluğunu, niyeti veya bütün hukuki sonuçları otomatik belirlemez. Özel anahtar çalınmışsa durum daha da karmaşıklaşır. Bu nedenle iptal, zaman bilgisi, sertifika doğrulaması ve anahtarın korunması gerçek uygulamalarda önem taşır.

Aşağıdaki deneyde tek bir harfi değiştirerek SHA-256 çıktısını yeniden hesaplayın. Küçük bir değişimin özette büyük bir fark oluşturduğunu göreceksiniz. Bu davranışın örneğini görmek, fonksiyonun bütün güvenlik özelliklerini kanıtlamaz; ama bütünlük kontrolünün mantığını sezdirir. Parolalar konusunda da kısa bir not düşelim: Parolaları yalnızca hızlı bir SHA-256 işleminden geçirmek, uygun bir parola saklama düzeni değildir. Bu iş için tuz ve maliyet ayarı içeren özel parola türetme yöntemleri kullanılır. Bölümün ana sorusunu tekrar sorun: Gizlilik mi istiyorum, değişiklik tespiti mi, yoksa kimlik doğrulama mı? Araç seçimi cevabınızla başlamalıdır.

Bir yazılım indirirken yayıncının imzasını doğrulamak buna iyi bir günlük örnektir. Doğrulamanın başarılı olması, paketin ilgili anahtar altında imzalanmış biçimiyle tutarlı olduğunu gösterir. Yazılımın hatasız veya zararsız olduğu anlamına gelmez. Aynı nedenle bir raporun imzası doğru olsa bile içeriği eleştirel biçimde okunmalıdır. Kriptografi bazı teknik soruları güçlü biçimde cevaplar; bütün güven ilişkilerimizi tek bir kontrol sonucuna indirgemez.

OKUDUĞUNU DENE / 06

Bir harf değişirse ne olur?

Hesaplama bekleniyor.Henüz yok.

Bir harfi değiştirip yeniden hesaplayın.

Bilgi kontrolü · Geçerli imza, raporun doğru olduğunu gösterir mi?

Hayır. İmza anahtar ilişkisini ve imzalanmış içeriğin bütünlüğünü sınar; rapordaki iddiaların doğruluğunu kanıtlamaz.

Sıradaki bölüm →

BÖLÜM 07 / 08 523 KELİME · 4 DK OKUMA

İstihbaratta kriptoloji: Sırrı korumak ve anlamı aramak

Bir mesajın okunmasıyla bir olayın anlaşılması arasındaki mesafe.

Şifre çözülse bile istihbarat analizi devam eder.ToplamaHaberleşme verisiİncelemeİçerik ve üstveriAnalizBağlam ve belirsizlikŞifre çözülse bile istihbarat analizi devam eder.ToplamaHaberleşme verisiİncelemeİçerik ve üstveriAnalizBağlam ve belirsizlik
Şifre çözülse bile istihbarat analizi devam eder.

İstihbaratta bilgi hem korunacak bir varlık hem de anlaşılmaya çalışılan bir kaynaktır. Kriptoloji bu iki yönün kesişiminde bulunur. Bir kurum kendi raporlarını, talimatlarını ve kaynak kimliklerini yetkisiz erişime karşı korumak ister. Aynı kurum, yetkileri ve görevleri çerçevesinde topladığı yabancı haberleşmenin anlamını araştırabilir. Kriptografi ilk hedefe, kriptanaliz ikinci hedefin bazı aşamalarına katkı sağlar. Ancak istihbarat üretimi şifre çözmekle tamamlanmaz. Çözülen metnin bağlamı, kaynağın güvenilirliği ve başka bilgilerle uyumu ayrıca değerlendirilir. Okunabilen bir mesaj, kendiliğinden doğru bir rapora dönüşmez.

Güvenli haberleşmede gizlilik kadar bütünlük ve kimlik doğrulama da önemlidir. Bir talimatın rakip tarafından okunamaması yetmez; değiştirilmediğinin ve beklenen makamdan geldiğinin de anlaşılması gerekir. Anahtarların görev ve erişim düzeylerine göre yönetilmesi, tek bir kaybın bütün ağı etkilemesini sınırlamaya yardımcı olabilir. Bunlar yalnızca istihbarat kurumlarına özgü ihtiyaçlar değildir. Hastaneler, bankalar ve şirketler de farklı ölçekte benzer sorularla uğraşır. İstihbarat örneği, sonucun insan güvenliğini ve devlet kararlarını etkileyebilmesi nedeniyle bu soruları daha keskin biçimde görünür kılar. Teknik tercihler kurumsal sorumlulukla birlikte düşünülür.

Enigma hikâyesi, kriptanalizin ekip çalışması niteliğini gösterir. Polonyalı uzmanların matematiksel başarıları, müttefikler arasındaki bilgi paylaşımı ve Bletchley Park’taki çalışmalar uzun bir zincirin parçalarıdır. Başarı; teknik analiz, ele geçirilen malzeme, iletişim alışkanlıkları ve uygulama ayrıntıları gibi farklı etkenlerle şekillendi. Buradan “yeterince zeki biri her şifreyi çözer” sonucu çıkmaz. Aksine, hangi koşulların belirli bir sisteme karşı avantaj sağladığını incelemek gerekir. Tarihsel bir başarıyı anlamak için kullanılan makinenin adı kadar, dönemin haberleşme düzenini ve tarafların sahip olduğu bilgiyi de bilmeliyiz.

VENONA ise anahtar kullanımının önemini anlatan tarihsel bir örnektir. ABD’de 1943’te başlayan çalışma, şifreli Sovyet haberleşmesini incelemeyi hedefliyordu. NSA’nın yayımladığı tarih anlatımlarında, tek kullanımlık anahtar malzemesinin bazı bölümlerinin tekrar kullanılmasının analiz için kapı açtığı açıklanır. Tek kullanımlık şerit, doğru koşullarda bilgi kuramsal güvenlik sağlayabilir; bunun için gerçekten rastgele, mesaj kadar uzun, gizli ve yalnızca bir kez kullanılan anahtar gerekir. Bu koşullardan sapılması, yöntemin vaat ettiği güvenceyi bozar. Sorun burada “matematik yanlış çıktı” değil, güvenlik varsayımlarının korunmamasıdır.

İçerik şifreli kalsa bile iletişimin zamanı, sıklığı ve katılımcı ilişkileri başka bilgiler taşıyabilir. Bu alana trafik analizi denir. Bir mesajın ne söylediğini bilmeden, hangi saatlerde iletişim arttığını fark etmek mümkündür. Yine de bu tür gözlemler kesin niyet kanıtı değildir. Yoğun trafik bir krizle ilişkili olabileceği gibi rutin bir değişiklikten de kaynaklanabilir. İyi analiz alternatif açıklamaları karşılaştırır ve belirsizliği rapora taşır. Şifreli içerik, üstveri ve analistin yorumu birbirinden ayrı tutulmalıdır. Bu ayrım yapılmadığında teknik gözlem kolayca abartılı bir hikâyeye dönüşebilir.

Aşağıdaki senaryoda aynı haberleşmenin içerik ve üstveri katmanlarını ayrı görüntüleyin. Göreceğiniz isimler ve hareketler tamamen kurgusaldır; amaç gerçek bir operasyonu canlandırmak değil, korumanın sınırlarını açıklamaktır. İçeriği okuyamadığınızda hangi sorulara cevap veremediğinizi fark edin. Ardından üstveriden ürettiğiniz bir tahmin için en az iki alternatif açıklama bulun. Kör Dosya’nın yaklaşımı burada basit: Merakı canlı tutarken kanıtla yorumu ayırmak. Kriptoloji güçlü araçlar sağlar; istihbaratın kalitesi ise bu araçların ürettiği bilgiyi bağlam içinde, dikkatle ve belirsizlikleri saklamadan değerlendirebilmeye de bağlıdır.

Bir analist açısından zaman da değerlidir. Haftalar sonra okunabilen bir mesaj tarihsel resmi aydınlatabilir; fakat anlık bir karar için geç kalmış olabilir. Öte yandan kısa bir mesaj, başka bir kaynakla birleştiğinde anlam kazanabilir. Bu nedenle elde edilen bilginin kapsamı ve güncelliği açıkça belirtilmelidir. Teknik başarıyla karar desteğinin aynı şey olmadığını görmek, istihbarat tarihindeki örnekleri daha dengeli okumamızı sağlar.

OKUDUĞUNU DENE / 07

Aynı veri, üç ayrı katman

Kurgu örnek · Merkez ve Saha A arasında saat 08.10’da 240 baytlık bir haberleşme gözlendi. Görünümü değiştirin.

İçerik: Şifreli. Mesajın bir toplantıdan mı, rutin rapordan mı söz ettiğini bilmiyoruz. Gözlemden mesajın anlamını çıkaramayız.
Bilgi kontrolü · Trafik artışı tek başına bir operasyonu kanıtlar mı?

Hayır. Rutin bir değişiklik, teknik sorun veya başka nedenler olabilir. Alternatif açıklamalar ve destekleyici veriler gerekir.

Sıradaki bölüm →

BÖLÜM 08 / 08 533 KELİME · 4 DK OKUMA

Anahtar yönetimi ve gelecek: Güvenliği ayakta tutmak

Algoritmalar değişir; iyi yönetim ihtiyacı kalır.

Anahtar güvenliği, üretimden kullanımının sona ermesine kadar sürer.ÜretimTahmin edilemezlikKullanımKoruma ve erişimYaşam döngüsüYenileme ve sonlandırmaAnahtar güvenliği, üretimden kullanımının sona ermesine kadar sürer.ÜretimTahmin edilemezlikKullanımKoruma ve erişimYaşam döngüsüYenileme ve sonlandırma
Anahtar güvenliği, üretimden kullanımının sona ermesine kadar sürer.

Bir şifreleme sistemi seçerken ilk bakışta algoritmanın adı dikkatimizi çeker. Oysa günlük güvenliği çoğu zaman anahtarın hayatı belirler. Anahtar nasıl üretildi, nerede saklandı, kim erişebiliyor, ne zaman yenilenecek ve kaybolursa ne olacak? Anahtar yönetimi bu soruların tamamını kapsar. Çok güçlü bir algoritma, herkesin okuyabildiği bir dosyada saklanan anahtarı sihirli biçimde koruyamaz. Aynı şekilde gerekli anahtarın tek kopyasını kaybetmek, verinin sahibi için kalıcı erişim kaybı doğurabilir. Güvenlik tasarımı hem yetkisiz erişimi engellemeyi hem de yetkili erişimin sürdürülebilmesini düşünmelidir.

Anahtar üretiminde tahmin edilemezlik gerekir. İnsanların kafadan seçtiği sayılar veya sıradan yazılım rastgeleliği her zaman kriptografik kullanım için uygun değildir. İşletim sistemlerinin ve güvenilir kütüphanelerin kriptografik rastgelelik kaynakları bu nedenle önemlidir. Paroladan anahtar türetiliyorsa uygun türetme yöntemi, ayrı bir tuz değeri ve sistemin gerektirdiği maliyet ayarları kullanılır. Tuz gizli bir anahtar değildir; aynı parolanın farklı kayıtlarda doğrudan aynı çıktıyı üretmesini önlemeye yardımcı olur. Bu bileşenlerin rolleri farklıdır. Hepsini “ek güvenlik kodu” diye adlandırmak, önemli tasarım farklarını görünmez kılar.

Saklama tarafında erişimi sınırlamak, kayıtları izlemek ve gerektiğinde özel donanımlardan yararlanmak gündeme gelir. Ancak her kişinin veya kurumun aynı altyapıya ihtiyacı yoktur. Tehdit modeli, korunacak bilginin değeri ve operasyonel gereksinimler tercihi etkiler. Yedekler korunmalı, kurtarma yolu denenmeli ve sızıntı durumunda hangi anahtarın hangi veriyi etkilediği bilinmelidir. Anahtar yenilemek tek başına geçmişte sızmış bütün verileri yeniden güvenli hâle getirmez. Geçmiş verinin hangi anahtarla korunduğu ve saldırganın neleri elde ettiği ayrıca değerlendirilir. Dolayısıyla güvenlik, bir kez yapılan ayardan çok sürdürülen bir süreçtir.

Gelecek tartışmalarında kuantum bilgisayarlar sıkça karşımıza çıkar. Yeterli kapasitedeki kuantum bilgisayarların bazı yaygın açık anahtar yöntemlerinin dayandığı matematiksel problemleri çözebilmesi beklenir. Buradan bütün kriptografinin aynı anda ve aynı biçimde ortadan kalkacağı sonucu çıkmaz. Simetrik yöntemler ve özet fonksiyonları farklı değerlendirmeler gerektirir. Ayrıca belirli bir tarihte bütün şifrelerin kırılacağını söylemek güvenilir bir tahmin değildir. Planlama yapılırken korunacak verinin ne kadar süre gizli kalması gerektiği de hesaba katılır. Bugün toplanan şifreli verinin ileride çözülebilme ihtimali, uzun ömürlü sırlar için özellikle önemlidir.

Kuantum sonrası kriptografi, klasik bilgisayarlarda uygulanabilen ve kuantum saldırılarına dayanması hedeflenen yöntemler geliştirir. Bu, kuantum iletişimiyle aynı şey değildir. NIST’in 2024’te yayımladığı ilk standartlar arasında anahtar kapsülleme için ML-KEM, dijital imza için ML-DSA ve SLH-DSA bulunur. İsimleri ezberlemekten daha önemli olan, her birinin farklı rolünü anlamaktır. Geçiş yalnızca algoritma adını değiştirmekten ibaret olmaz; yazılımlar, protokoller, sertifikalar ve birlikte çalışabilirlik incelenir. Güncel standartların ve uygulama rehberlerinin takip edilmesi gerekir. “Kuantuma dayanıklı” etiketi, uygulama hatalarına veya anahtar hırsızlığına karşı sınırsız koruma anlamına gelmez.

Aşağıdaki durum seçicisinde anahtarın kaybolduğu, açığa çıktığı ve güvenli kaldığı örnekleri karşılaştırın. Her durumda aynı çözümün işe yaramadığını göreceksiniz. Bu seriyi tamamladığınızda profesyonel bir kriptograf olduğunuzu iddia etmeyeceğiz; fakat önemli soruları sorabileceksiniz. Mesajın hangi özelliğini koruyoruz? Kimliğe nasıl güveniyoruz? Anahtarı kim yönetiyor? Hangi bilgi hâlâ görünür? Bir güvenlik iddiası hangi varsayımlara dayanıyor? Kriptolojiye sağlam bir giriş, karmaşık formüllerden önce bu soruların anlamını kavramaktır. Merakınızı koruyun, örnekleri deneyin ve gerçek sistemlerde kendi şifre tasarımınız yerine incelenmiş çözümlerin neden tercih edildiğini aklınızda tutun.

Gündelik kullanıcı için başlangıç adımı, bütün algoritma adlarını öğrenmek değildir. Kullandığı uygulamaları güncel tutmak, hesap kurtarma yöntemlerini anlamak ve önemli verilerin güvenli yedeklerini yönetmek daha somut bir başlangıç sağlar. Bir kurum içinse hangi sistemde hangi kriptografik bileşenin bulunduğunu bilmek gerekir. Görünmeyen bir bağımlılığı değiştirmek zordur. Geleceğe hazırlık, önce mevcut düzeni tanımakla ve değişiklikleri planlı biçimde yapabilmekle başlar.

OKUDUĞUNU DENE / 08

Anahtarın başına ne geldi?

Anahtar korunuyor. Yine de erişim, kurtarma, güncelleme ve yaşam döngüsü planı gerekir. Algoritmanın adı tek başına yeterli bir değerlendirme değildir.
Bilgi kontrolü · Anahtar kaybolması ile sızması aynı sorun mudur?

Hayır. Kayıp yetkili erişimi engelleyebilir; sızıntı yetkisiz erişim riski doğurur. Kurtarma ve olay müdahalesi farklı gereksinimlerdir.

Sözlüğe geç →

ELİNİZİN ALTINDA

Kısa sözlük

Açık metin
Şifrelenmeden önceki anlaşılır veri.
Şifreli metin
Şifreleme işleminin ürettiği veri.
Anahtar
Kriptografik işlemi belirleyen değer; rolüne göre gizli, özel veya açık olabilir.
Algoritma
İşlemin tarifini veren kurallar bütünü.
Kriptografi
Bilgiyi koruyan kriptografik yöntemlerin tasarımı ve kullanımı.
Kriptanaliz
Yöntemlerin dayanıklılığını ve zayıflıklarını inceleme alanı.
Nonce
Belirli bir bağlamda tekrarlanmaması gereken işlem değeri; gizli anahtar değildir.
Özet
Veriden hesaplanan sabit uzunlukta kriptografik çıktı.
MAC
Ortak gizli anahtarla üretilen mesaj doğrulama kodu.
Dijital imza
Özel anahtarla üretilen, açık anahtarla doğrulanabilen bütünlük ve anahtar ilişkisi kanıtı.
Üstveri
İçeriğin dışındaki zaman, uzunluk veya iletişim tarafları gibi bilgiler.
Steganografi
Bir mesajın varlığını gizlemeyi hedefleyen yöntemler.
Kuantum sonrası kriptografi
Klasik bilgisayarlarda çalışıp kuantum saldırılarına dayanması hedeflenen kriptografik yöntemler.

Kör Dosya editoryal eğitim serisi · 29 Ekim 2026. Görsel şemalar bu eğitim için hazırlanmıştır. Tarihsel örnekler ve benzetmeler, ilgili modern sistemlerin birebir uygulaması değildir.

Kryptos araştırmasını oku ↗